Fable 5·Mythos 5 금지와 백악관 협의 불발을 보며
최근 앤트로픽의 개인정보 처리방침 업데이트를 보면서 처음에는 “Claude도 이제 신분 확인을 강화하는구나” 정도로 생각했다.
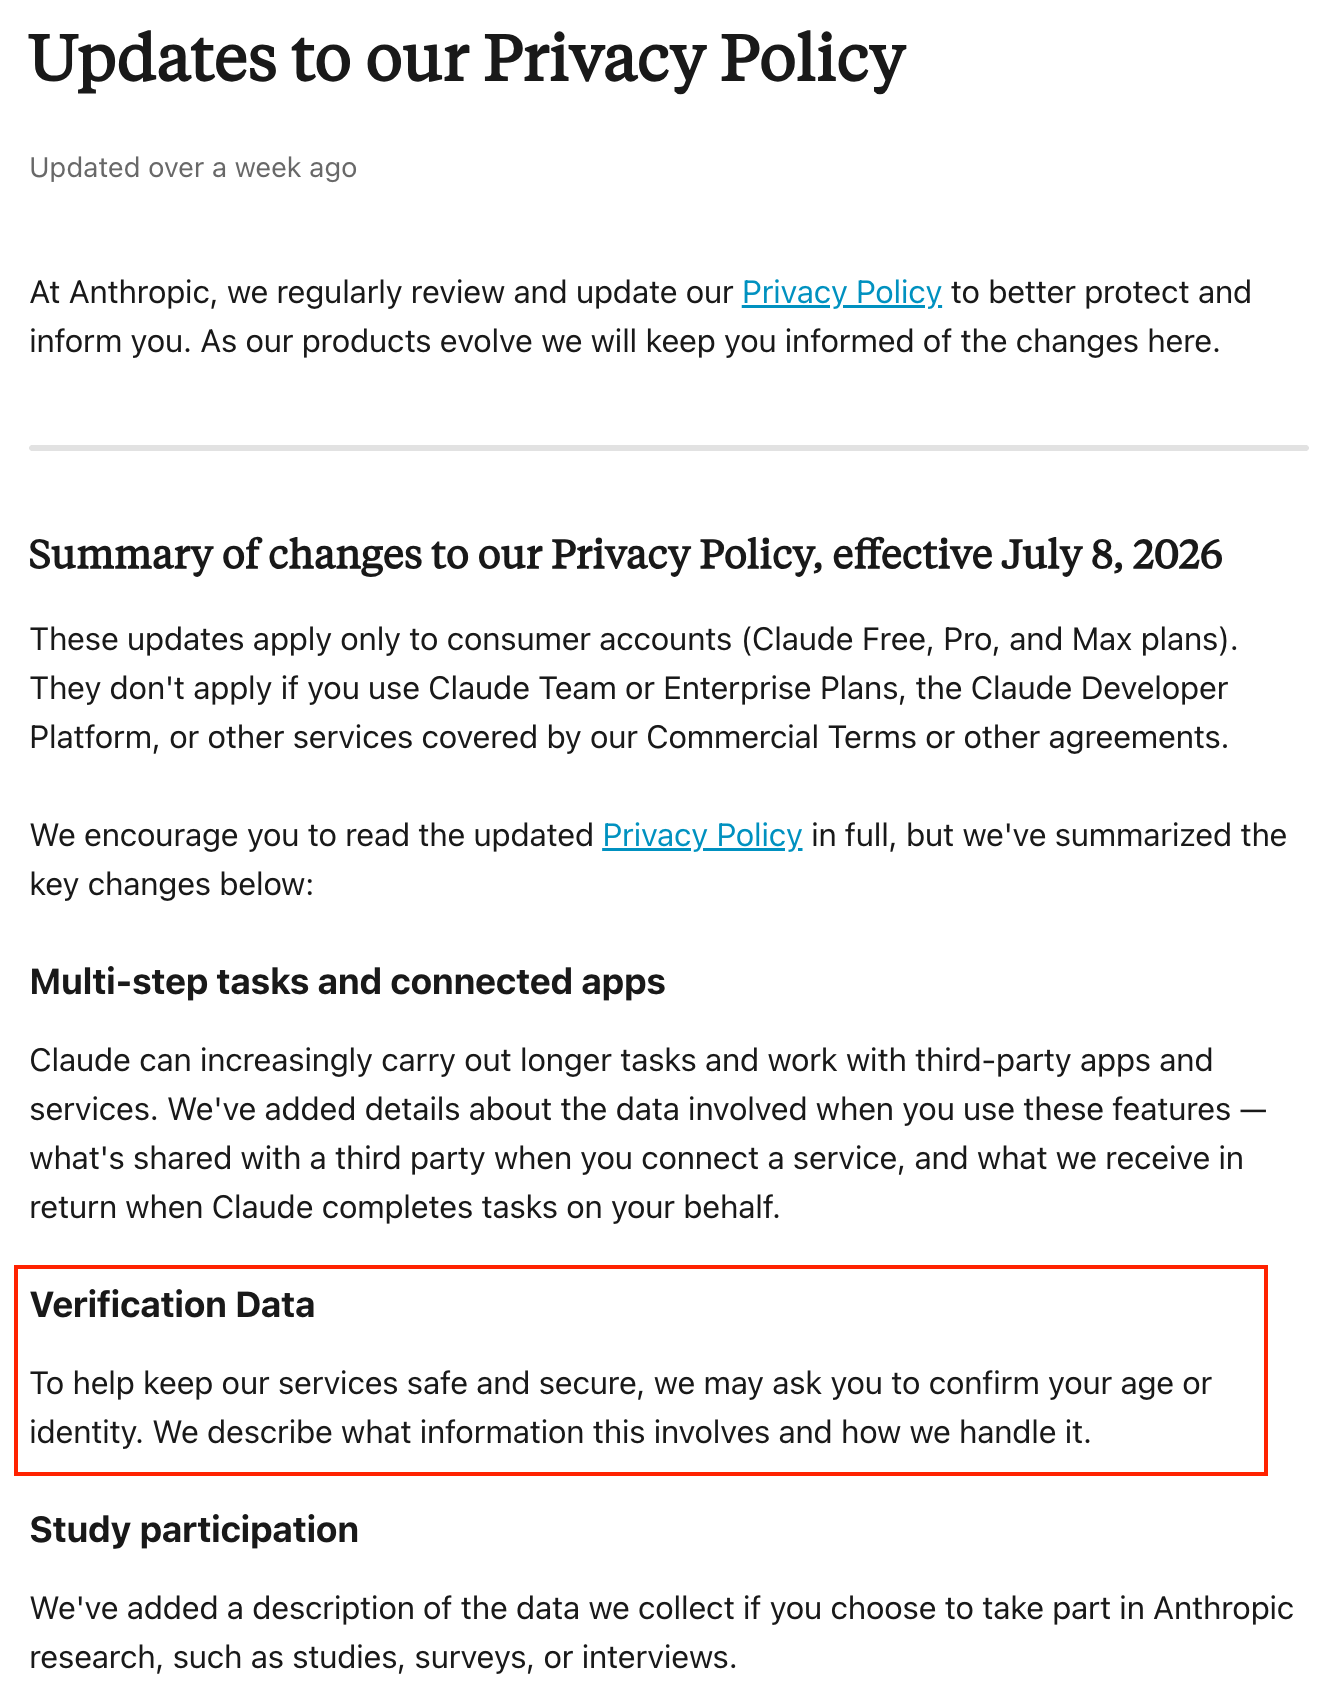
물론 이 자체도 가볍게 볼 문제는 아니다. Claude는 앞으로 특정 상황에서 사용자의 신원이나 연령 확인을 요구할 수 있고, 이 과정에는 정부 발급 사진 신분증과 라이브 셀피가 포함될 수 있다. 제3자 인증업체 Persona를 통한 검증이라고는 하지만, 사용자의 실명 신원과 얼굴 정보가 AI 서비스 이용과 연결될 수 있다는 점에서 충분히 민감한 변화다.
하지만 최근 WIRED에서 보도한 앤트로픽과 백악관의 협의 불발 기사를 보면서, 이 문제를 조금 더 넓게 봐야겠다는 생각이 들었다.
이제 이 이슈는 단순한 개인정보 처리방침 업데이트가 아니라, 고성능 AI 모델의 접근권, 국가 안보, 수출통제, 그리고 개인 사용자의 신원 확인이 어떻게 연결될 수 있는지를 보여주는 사례처럼 보인다.
4월에는 ‘악용 방지’로 보였던 신분 확인
Claude의 신분 확인 흐름은 완전히 갑자기 나온 것은 아니다.
앤트로픽은 이미 2026년 4월부터 일부 사용자에게 신원 확인을 요구할 수 있다는 안내를 공개했다. 이 과정에는 정부 발급 사진 신분증, 라이브 셀피, 그리고 Persona를 통한 검증 절차가 포함된다.
이때만 해도 이 정책은 어느 정도 “AI 악용 방지”의 맥락에서 이해할 수 있었다.
요즘 LLM은 단순한 챗봇이 아니다. 코드를 작성하고, 보안 분석을 돕고, 자동화 작업을 수행하고, 에이전트 형태로 외부 도구와 연결되기도 한다. 강력한 AI 모델이 사기, 스팸, 사이버 공격, 정책 우회, 다중 계정 악용 등에 사용될 수 있다는 점을 생각하면, 서비스 제공자가 일정 수준의 본인 확인을 요구하려는 이유는 이해할 수 있다.
하지만 문제는 LLM에 입력되는 데이터의 성격이다.
우리가 Claude나 ChatGPT에 입력하는 내용은 일반적인 검색어와 다르다. 업무 문서, 코드, 회의 내용, 개인적인 고민, 글 초안, 아이디어, 판단 과정까지 들어간다. 어떤 의미에서는 사용자의 사고 흐름과 작업 방식이 그대로 남는 공간이다.
그런데 여기에 실명 신원과 얼굴 정보까지 결합될 가능성이 생기면, AI 사용 기록은 훨씬 더 민감한 데이터가 된다.
그래도 4월 시점에서는 이 문제를 “강력한 AI 서비스를 운영하기 위한 안전장치” 정도로 볼 수 있었다.
Fable 5·Mythos 5 금지 이후, 의미가 달라졌다
그런데 6월에 Fable 5와 Mythos 5 접근 중단 사건이 발생하면서 상황이 달라졌다.
앤트로픽은 미국 정부의 지시에 따라 Fable 5와 Mythos 5 접근을 중단한다고 밝혔다. 해당 지시는 외국 국적자의 접근을 제한하는 것이었고, 앤트로픽은 이를 준수하기 위해 결과적으로 모든 고객에게 해당 모델 접근을 비활성화했다.
이 사건 이후 신분 확인 정책은 다르게 읽히기 시작한다.
4월의 신분 확인이 “악용 방지”를 위한 장치처럼 보였다면, Fable 5·Mythos 5 금지 이후에는 “누가 고성능 AI 모델에 접근할 수 있는가”를 판단하기 위한 기반처럼 보이기 때문이다.
물론 앤트로픽이 신분 확인 정책을 미국인과 외국인을 구분하기 위해 만들었다고 단정할 수는 없다. 공식적인 목적은 안전, 보안, 사기 방지, 법적 의무 준수다.
하지만 사용자의 입장에서는 두 흐름이 연결되어 보일 수밖에 없다.
하나는 사용자의 신원을 확인할 수 있는 구조이고, 다른 하나는 특정 국적자의 고성능 AI 모델 접근을 제한하는 구조다. 이 두 가지가 같은 시기에 겹치면, 신분 확인은 단순한 계정 보안 절차가 아니라 접근 통제의 인프라처럼 느껴질 수 있다.
백악관과의 협의 불발이 보여준 것
여기에 WIRED가 보도한 최신 기사까지 더해지면서, 이 문제는 더 선명해졌다.
보도에 따르면 앤트로픽의 주요 임원들은 워싱턴 D.C.에서 백악관 및 정부 관계자들과 협의했지만, Fable 5에 대한 수출통제는 해제되지 않았다. 양측은 여전히 Fable 5의 jailbreak 위험이 어느 정도인지에 대해 의견 차이를 보이고 있다.
미국 정부는 Fable 5의 일부 안전장치가 우회될 수 있고, 그 결과 사용자가 더 강력한 Mythos 수준의 사이버 보안 기능에 접근할 수 있다는 점을 우려하고 있다. 반면 앤트로픽은 해당 우려가 과장되었고, 발견된 문제는 제한적이며 다른 공개 모델에서도 가능한 수준이라고 주장한다.
여기서 중요한 점은, 단순히 “모델 하나가 중단되었다”가 아니다.
고성능 AI 모델을 출시할 때, 이제 기업과 정부가 사전에 어느 정도 협의해야 하는지, 정부가 어떤 기준으로 모델 출시를 막을 수 있는지, 그 판단이 얼마나 투명해야 하는지가 본격적인 문제가 되고 있다.
그리고 그 과정에서 사용자는 점점 더 중요한 질문을 마주하게 된다.
나는 이 모델을 쓸 수 있는 사람인가?
내 국적이나 신분은 접근권에 영향을 주는가?
내가 개인 계정으로 쓰는 AI 서비스는 기업 계정보다 더 쉽게 통제되는가?
AI 사용 기록과 신원 정보는 어디까지 연결될 수 있는가?
이번 협의 불발은 이 질문들이 더 이상 가상의 문제가 아니라는 점을 보여준다.
다리오 아모데이의 글과 느껴지는 긴장감
이 지점에서 다리오 아모데이의 글이 다시 떠오른다.
다리오는 AI가 이제 단순한 소비자 앱이나 생산성 도구가 아니라, 국가적·세계적 전략 자산이 되었다고 말한다. 특히 Mythos 계열 모델이 사이버 보안 영역에서 보여준 성능은 AI가 국가 안보와 직접 연결될 수 있음을 보여주는 사례라고 설명한다.
나는 이 관점에 어느 정도 공감한다.
AI가 강력해질수록, 정부가 아무런 개입 없이 시장에만 맡기는 것도 위험할 수 있다. 고성능 모델이 사이버 공격, 생물학적 위험, 자율 에이전트, 군사적 활용과 연결될 수 있다면, 어느 정도의 규제와 검증은 필요하다.
하지만 동시에 다리오의 글은 국가 권력과 시민 자유의 균형도 강조한다. 강력한 AI는 감시와 통제의 도구가 될 수 있고, 국가는 안전을 이유로 점점 더 큰 권한을 요구할 수 있다.
그래서 이번 Claude 신분 확인과 Fable 5 금지 사건은 묘한 긴장감을 만든다.
AI가 감시 도구가 될 수 있음을 경계하면서도, 정작 강력한 AI를 사용하려는 개인은 점점 더 많이 식별되어야 하는 방향으로 가고 있다. 안전을 위한 규제가 필요하다는 주장과, 사용자의 익명성 및 접근권이 줄어드는 현실이 동시에 나타나고 있는 것이다.
이 부분이 내가 이번 이슈를 단순한 약관 변경으로 보지 않게 된 이유다.
개인 개발자가 먼저 영향을 받을 수 있다
이번 개인정보 처리방침 업데이트에서 눈에 띄는 부분은 소비자 계정 중심으로 적용된다는 점이다.
Claude Free, Pro, Max 같은 개인 계정에는 적용되지만, Team, Enterprise, Developer Platform 등 상업용 계약 계정은 별도 조건이 적용된다.
이 구조는 개인 개발자에게 특히 민감하다.
요즘 많은 개발자들이 Claude Code나 ChatGPT, Cursor, Codex CLI 같은 도구를 개인적으로 사용한다. 회사 계정이 아니라 개인 구독으로 코드를 작성하고, 사이드 프로젝트를 만들고, 블로그를 쓰고, 학습을 한다.
그런데 앞으로 개인 계정 사용자는 신원 확인 요구를 더 직접적으로 받을 수 있고, 고성능 모델 접근에서도 더 불안정한 위치에 놓일 수 있다.
기업 고객은 계약, 보안 문서, 별도 약관, 조직 단위의 관리 체계를 통해 보호받을 수 있다. 반면 개인 사용자는 플랫폼의 정책 변경을 그대로 받아들여야 한다.
결국 고성능 AI는 모두에게 열려 있는 도구처럼 보이지만, 실제로는 계정 유형, 국가, 신분, 요금제, 계약 형태에 따라 접근권이 달라질 가능성이 있다.
LLM 뒤에는 정치가 있다
우리는 LLM을 너무 자연스럽게 사용하고 있다.
코드를 짜고, 글을 쓰고, 이메일을 다듬고, 회의 내용을 정리하고, 공부하고, 업무 자동화를 한다. 월 구독료를 내고 더 좋은 모델을 쓰는 것이 이제는 꽤 익숙한 일이 되었다.
하지만 이번 사건은 LLM 뒤에 기술만 있는 것이 아니라는 점을 보여준다. 그 뒤에는 수출통제가 있고, 국가 안보가 있고, 정부와 기업의 협상이 있고, 접근권을 둘러싼 정치가 있다.
누가 가장 강력한 모델을 쓸 수 있는가.
어느 국적의 사용자는 제한되는가.
어떤 모델은 공개되고, 어떤 모델은 신뢰된 파트너에게만 제공되는가.
정부는 어떤 기준으로 모델 출시를 막을 수 있는가.
그 과정은 투명하고 공정한가.
개인 사용자는 어떤 데이터를 내어주고 AI를 쓰게 되는가.
이 질문들은 앞으로 더 중요해질 것 같다.
AI가 인프라가 될수록, AI는 단순한 소프트웨어가 아니라 정치적 자원이 된다. 반도체, 데이터센터, 모델 웨이트, API 접근권, 사용자 신원 확인까지 모두 하나의 거대한 통제 구조 안에서 움직이게 된다.
이번 이슈를 다시 생각해야 하는 이유
이번 Claude 개인정보 처리방침 업데이트는 단독으로 보면 안전과 컴플라이언스를 위한 정책 변경일 수 있다.
하지만 4월부터 시범 도입된 신분 확인 흐름, 6월의 Fable 5·Mythos 5 접근 중단, 그리고 백악관과 앤트로픽의 협의 불발까지 함께 보면 이야기가 달라진다.
처음에는 악용 방지 장치였던 것이, 고성능 모델 접근을 제한하는 시대에는 신원 기반 접근 통제 장치처럼 보일 수 있다.
이것이 실제 의도인지 여부와 별개로, 사용자는 이 흐름을 주시할 필요가 있다.
AI 모델이 강력해질수록 우리는 더 비싼 구독료를 내야 할 수도 있고, 더 많은 개인정보를 제공해야 할 수도 있으며, 특정 모델에 접근하기 위해 신분과 위치와 국적을 증명해야 할 수도 있다. 그리고 그 접근권은 단순히 기업의 서비스 정책만으로 결정되지 않을 수 있다. 정부의 판단, 국가 안보 논리, 수출통제, 국제 정치가 함께 작동할 수 있다.
마무리
나는 여전히 LLM이 개인의 생산성을 크게 높여주는 도구라고 생각한다. 실제로 글쓰기, 개발, 자료 정리, 업무 자동화에서 AI가 주는 도움은 분명하다.
하지만 편리함만 보고 지나가기에는, 그 뒤에서 일어나는 변화가 너무 크다. 이번 앤트로픽의 개인정보 처리방침 업데이트는 처음에는 단순한 약관 변경처럼 보일 수 있다. 그러나 Fable 5와 Mythos 5 금지, 그리고 백악관과의 협의 불발 이후 다시 보면, 이는 AI 접근권과 신원 확인, 국가 안보, 개인정보가 서로 연결되기 시작한 사례처럼 보인다.
우리가 편하게 쓰는 LLM 뒤에는 기술만 있는 것이 아니다. 정책이 있고, 국가가 있고, 기업의 이해관계가 있고, 접근 권한을 둘러싼 새로운 경계선이 있다.
그래서 앞으로 AI 뉴스를 볼 때는 단순히 “성능이 좋아졌다”, “새 모델이 나왔다”, “요금제가 바뀌었다”만 볼 것이 아니라, 그 모델을 누가 쓸 수 있는지, 어떤 조건으로 쓸 수 있는지, 그리고 사용자는 무엇을 내어주고 있는지도 함께 봐야 한다고 생각한다.
AI는 이제 기술의 문제가 아니라, 접근권의 문제이기도 하다.
참고 자료
- WIRED — Anthropic Is Still at Odds With the White House Over Claude Fable 5
- Anthropic — Statement on the US government directive to suspend access to Fable 5 and Mythos 5
- Anthropic Privacy Center — Updates to our Privacy Policy
- Claude Help Center — Identity verification on Claude
- Dario Amodei — Policy on the AI Exponential
'Tech News' 카테고리의 다른 글
| 바이브 코딩 이후의 개발은 어떻게 달라질까: Google이 정리한 새로운 SDLC (0) | 2026.06.22 |
|---|---|
| Claude Code 연구로 보는 AI 시대의 역량: 코딩보다 중요한 것은 ‘문제를 이해하는 힘’일지도 모른다 (0) | 2026.06.18 |
| Sam Altman의 The Gentle Singularity를 읽고: 기술은 천천히, 그러나 너무 빠르게 온다 (0) | 2026.06.15 |
| Fable 5와 Mythos 5 접근 중단: AI 모델은 이제 ‘국가 자산’이 되는 걸까? (0) | 2026.06.15 |
| Claude Fable 5 ‘비밀 사보타주’ 논란 정리: 안전장치와 투명성 사이 (0) | 2026.06.11 |


